
-
-
SolucionesHi-Net Technology no solo puede satisfacer las diversas necesidades técnicas de los clientes, sino también ofrecer productos con precios razonables, calidad estable y un servicio postventa rápido para cumplir con las necesidades integrales de los clientes.

-
ServiciosHi-Net Technology no solo puede satisfacer las diversas necesidades técnicas de los clientes, sino también ofrecer productos con precios razonables, calidad estable y un servicio postventa rápido para cumplir con las necesidades integrales de los clientes.

-
NoticiasHi-Net Technology se dedica a proporcionar a los clientes productos de alta calidad, precios razonables, una amplia gama de productos nuevos y una excelente reputación y servicio.

-
Sobre NosotrosShenzhen Hi-Net Technology Co., Ltd., establecida en 2010, es una empresa profesional que integra el diseño y la fabricación de conmutadores de red con la producción y ventas.


Switch de capa 2 y capa 3: diferencias, funciones y cómo elegir el adecuado
Time: 2026-09-29
Resumen del artículo
Esta guía explica qué es un switch de capa 2 y capa 3, sus diferencias técnicas, escenarios de aplicación empresarial y una comparativa de modelos disponibles en México en 2026. Incluye tabla comparativa, pasos de configuración y aclaración de los mitos más frecuentes del sector.
Tabla de contenidos
- 1. ¿Qué es un switch de capa 2 y capa 3?
- 2. Diferencias técnicas fundamentales entre capa 2 y capa 3
- 3. Cómo funciona el enrutamiento entre VLANs en un switch de capa 3
- 4. Casos de uso reales: cuándo usar cada tipo de switch
- 5. Comparativa de modelos: switch Cisco Catalyst y alternativas en México
- 6. Cómo configurar un switch multicapa paso a paso
- 7. Mitos y errores comunes al elegir un switch de capa 2 y capa 3
- 8. Preguntas frecuentes
¿Qué es un switch de capa 2 y capa 3?
Un switch de capa 2 y capa 3 es un conmutador de red que combina la conmutación mediante direcciones MAC (capa de enlace de datos) con la capacidad de enrutamiento mediante direcciones IP (capa de red), operando ambas funciones de forma integrada dentro de un único dispositivo. Esta dualidad funcional lo convierte en el núcleo de las redes LAN corporativas modernas, eliminando en muchos escenarios la necesidad de un router externo dedicado.
Para entender la distinción, es útil recurrir al modelo OSI: la capa 2 (enlace de datos) trabaja con tramas Ethernet y tablas MAC, mientras que la capa 3 (red) opera con paquetes IP y tablas de enrutamiento. Un switch multicapa puede procesar ambos tipos de tráfico gracias a chips ASIC especializados que realizan el forwarding de paquetes switch a velocidad de hardware, no por software.
Según datos de Mordor Intelligence 2026, el mercado global de switches empresariales supera los 28,000 millones de dólares, y los switches multicapa representan más del 40% de todas las implementaciones en redes corporativas medianas y grandes. Esta cifra refleja una realidad que los administradores de red en México ya conocen bien: la infraestructura de segmentación de red empresarial exige dispositivos que vayan más allá de la simple conmutación.
El modelo OSI como punto de partida
El modelo de referencia OSI divide las funciones de red en siete capas. La capa 2, denominada capa de enlace de datos o switching de capa de enlace, se encarga de la entrega de tramas dentro de un mismo segmento de red local. Su herramienta principal es la tabla MAC de switching, una base de datos dinámica que asocia cada dirección MAC con el puerto físico del switch donde se ubica el dispositivo correspondiente.
La capa 3, en cambio, gestiona el enrutamiento entre redes distintas. Aquí entran en juego las direcciones IP, las máscaras de subred y los protocolos de enrutamiento dinámico como OSPF o RIP. Un switch con enrutamiento IP puede tomar decisiones de reenvío basadas en ambos esquemas de direccionamiento, lo que lo hace enormemente versátil en entornos con múltiples VLANs y subredes.
¿Por qué importa esta diferencia en 2026?
La convergencia hacia arquitecturas SD-LAN y redes definidas por software ha intensificado la relevancia del switch administrable con capacidades multicapa. Fabricantes como Cisco y Juniper integran ya inteligencia artificial para que el switch configure rutas y políticas según la intención de negocio, no mediante configuración manual. Entender la base —la diferencia entre capa 2 y capa 3— es, por tanto, más relevante que nunca para cualquier ingeniero de redes o estudiante de IT que quiera tomar decisiones de diseño correctas.
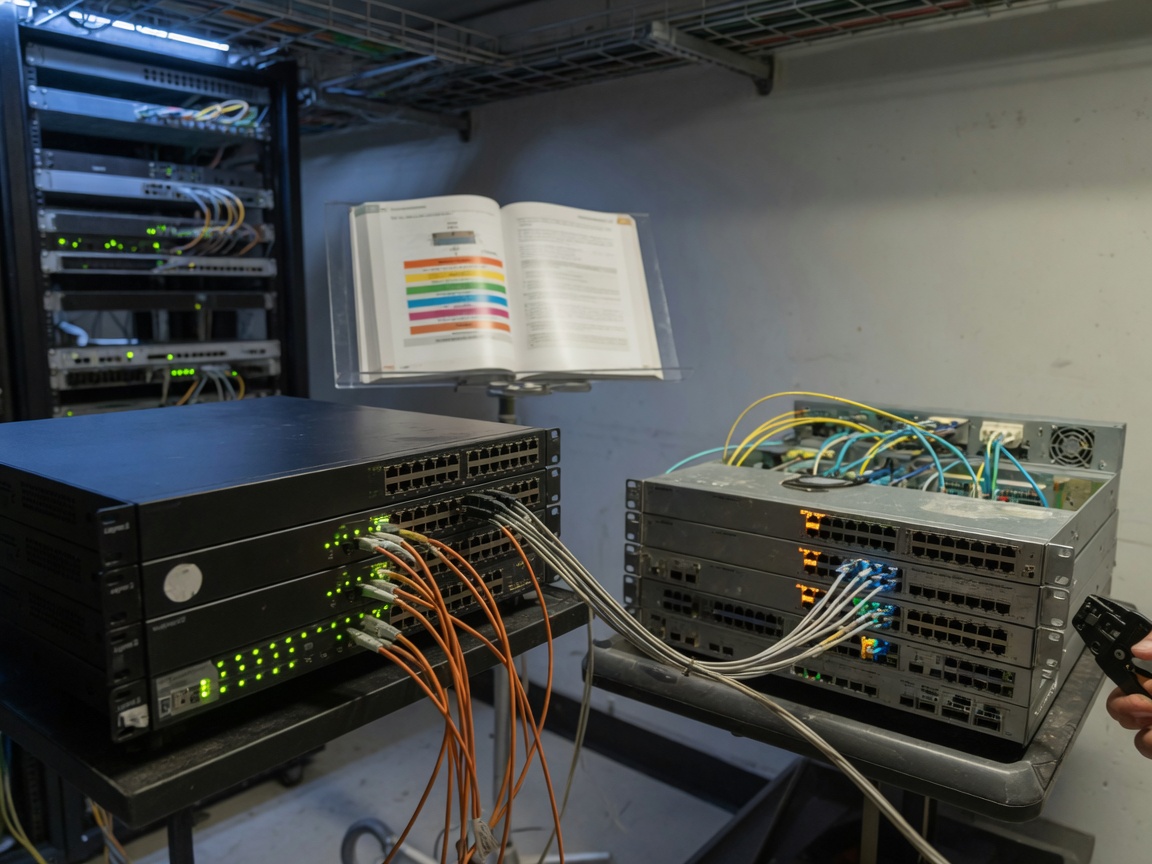
Diferencias técnicas fundamentales entre capa 2 y capa 3
La diferencia capa 2 capa 3 no es solo conceptual: se traduce en capacidades concretas de hardware, protocolos soportados y modelos de diseño de red completamente distintos. Un switch L2 puro opera únicamente con tramas Ethernet, usa el protocolo STP para evitar bucles y no puede tomar decisiones basadas en direcciones IP. El switch L3 hace todo lo anterior y además mantiene tablas de enrutamiento, soporta interfaces SVI (Switched Virtual Interface) y puede ejecutar protocolos de enrutamiento dinámico.
| Característica | Switch capa 2 | Switch capa 3 |
|---|---|---|
| Unidad de procesamiento | Tramas Ethernet (MAC) | Tramas + paquetes IP |
| Enrutamiento entre VLANs | No (requiere router externo) | Sí (mediante SVI) |
| Protocolo anti-bucle | STP / RSTP | STP / RSTP + OSPF |
| Tabla de decisión | Tabla MAC | Tabla MAC + tabla de rutas IP |
| Soporte de ruteo dinámico | No | Sí (OSPF, RIP v1/v2, BGP) |
| Costo promedio (MXN) | $3,500 – $18,000 | $15,000 – $120,000+ |
| Caso de uso típico | Oficina pequeña, acceso de usuarios | Campus empresarial, centro de datos |
El papel del protocolo STP en ambas capas
El protocolo STP (Spanning Tree Protocol) es imprescindible en cualquier red conmutada para prevenir bucles de capa 2. Tanto los switches L2 como los L3 lo implementan, aunque en entornos multicapa se complementa con mecanismos de enrutamiento que pueden ofrecer redundancia a nivel de capa 3. En implementaciones avanzadas, el uso de Rapid STP (RSTP) o MST (Multiple Spanning Tree) reduce los tiempos de convergencia de minutos a milisegundos, un factor crítico en redes de producción.
Rendimiento y capacidad de conmutación
Los switches multicapa de gama alta alcanzan capacidades de conmutación de hasta 600 Gbps con tasas de reenvío de capa 2 y capa 3 de hasta 446.4 Mpps, gracias a chips ASIC de alta densidad. Este rendimiento es inalcanzable para soluciones de software routing. La latencia inter-VLAN con un switch L3 puede ser hasta un 60% menor que con un router externo, según datos internos de Cisco aplicables a 2026. ¿Por qué muchos diseñadores de red siguen optando por routers externos cuando las cifras son tan favorables al switch L3? La respuesta está, en parte, en los mitos que abordaremos más adelante.
Cómo funciona el enrutamiento entre VLANs en un switch de capa 3
El enrutamiento entre VLANs es la función distintiva del switch de capa 3 frente a su contraparte de capa 2. Cuando dos VLANs necesitan comunicarse, el tráfico debe salir del dominio de broadcast de capa 2 y ser enrutado a nivel de capa 3. Un switch L2 puro no puede realizar este proceso por sí solo: necesita un router externo configurado con subinterfaces (el modelo "router-on-a-stick"). El switch L3, en cambio, crea interfaces virtuales —las SVI— que actúan como puertas de enlace predeterminadas para cada VLAN directamente en el mismo hardware.
Interfaces SVI y su rol en la conmutación IP
Una SVI (Switched Virtual Interface) es, en esencia, una interfaz lógica de capa 3 asociada a una VLAN específica. Al asignarle una dirección IP, el switch puede enrutar paquetes entre esa VLAN y cualquier otra que tenga su propia SVI configurada. Es el mecanismo central del forwarding de paquetes switch a nivel inter-VLAN. Esto significa que el tráfico entre, por ejemplo, el departamento de contabilidad (VLAN 10) y el de recursos humanos (VLAN 20) nunca abandona el chasis del switch, reduciendo drásticamente la latencia y eliminando un cuello de botella de red.
Protocolos de enrutamiento dinámico soportados
Un switch L3 avanzado soporta protocolos de enrutamiento dinámico como OSPF, RIP v1 y v2, e incluso BGP en los modelos de gama alta. Esto permite que el switch participe activamente en la topología de enrutamiento de toda la red empresarial, intercambiando información de rutas con otros dispositivos de capa 3. En entornos de switch core y distribución, el switch de núcleo suele ejecutar OSPF para mantener convergencia rápida ante fallos de enlace, mientras los switches de distribución conectan los segmentos de acceso de usuarios.
"El uso de switches de capa 3 en el núcleo y distribución de la red reduce la dependencia de routers dedicados y mejora el rendimiento inter-VLAN hasta en un 60%, consolidando la lógica de enrutamiento en hardware ASIC de alta velocidad." — Documentación técnica Cisco, referenciada en guías de diseño de redes 2026.
Casos de uso reales: cuándo usar cada tipo de switch
La elección entre un conmutador de red de capa 2 o capa 3 depende principalmente del tamaño de la red, la complejidad de la segmentación y el presupuesto disponible. No existe una respuesta universal, aunque sí existen criterios técnicos claros que orientan la decisión.
Cuándo es suficiente un switch de capa 2
En redes pequeñas con una sola subred o con pocas VLANs que no necesitan comunicarse entre sí, un switch L2 administrable es completamente válido. Una oficina con 20 usuarios en la misma subred, sin necesidad de segmentación avanzada, no justifica el costo adicional de un switch L3. El switch L2 gestiona perfectamente la VLAN configuración switch básica: separar el tráfico de voz, datos y videovigilancia a nivel de capa 2 sin enrutamiento. Además, la gestión de la tabla MAC de switching a este nivel es suficiente para mantener rendimiento óptimo en entornos de baja densidad.
Cuándo el switch de capa 3 es imprescindible
En redes corporativas medianas y grandes —un campus universitario en Monterrey, una sede bancaria en Ciudad de México o una planta industrial en Guadalajara— el switch L3 deja de ser una opción y se convierte en una necesidad. Cuando hay múltiples VLANs que deben comunicarse entre sí con baja latencia, cuando se requiere redundancia de rutas o cuando el volumen de tráfico inter-VLAN supera la capacidad de un router externo, el switch para redes LAN corporativas con capacidad de enrutamiento IP es la solución técnicamente correcta. Según la experiencia de implementaciones reales en México, las redes con más de 5 VLANs activas y más de 100 usuarios conectados generalmente se benefician de forma inmediata del switch L3.
Comparativa de modelos: switch Cisco Catalyst y alternativas en México
El switch Cisco Catalyst es, sin duda, la referencia más reconocida en el mercado mexicano para implementaciones de capa 2 y capa 3. Sin embargo, existen alternativas competitivas con excelente relación costo-beneficio que merecen consideración en proyectos con presupuesto ajustado. A continuación, una comparativa de los modelos más relevantes disponibles en México durante 2026.
| Modelo | Capa | Capacidad switching | Precio aprox. (MXN) | Caso de uso |
|---|---|---|---|---|
| Cisco Catalyst 9300 | L3 avanzado | 208 Gbps | $55,000 – $120,000 | Campus empresarial, distribución |
| Cisco Catalyst 2960-X | L2 administrable | 216 Gbps | $15,000 – $32,000 | Acceso de usuarios, PYME |
| HP Aruba 2930F | L3 básico | 128 Gbps | $22,000 – $48,000 | Distribución, campus mediano |
| FS S7032SX | L3 avanzado | 600 Gbps | $28,000 – $65,000 | Core, centro de datos |
| MikroTik CRS328 | L2/L3 híbrido | 72 Gbps | $6,500 – $14,000 | PYME, proveedor de servicios |
¿Qué considerar más allá del precio?
El precio es un factor relevante, pero no el único. La disponibilidad de soporte técnico en México, la compatibilidad con el ecosistema existente, las licencias de software (especialmente en Cisco, donde el modelo de suscripción DNA ha cambiado el cálculo de costos totales) y la curva de aprendizaje del equipo de IT son variables que impactan directamente el costo total de propiedad. En proyectos gubernamentales o del sector financiero en México, Cisco Catalyst suele ser el estándar por razones de cumplimiento y soporte certificado. Para startups tecnológicas o integradores que buscan eficiencia de costo, MikroTik o FS ofrecen una relación técnico-económica muy competitiva.
El switch core y distribución en arquitecturas jerárquicas
En el modelo de red jerárquico de tres capas —acceso, distribución y núcleo— el rol del switch core y distribución recae en dispositivos L3. El switch de núcleo (core switch) maneja el tráfico de alta velocidad entre bloques de distribución; el de distribución agrega los switches de acceso L2 y aplica políticas de enrutamiento. Esta arquitectura, ampliamente documentada en los marcos de diseño de Cisco, garantiza escalabilidad y resiliencia. Para más detalles sobre la taxonomía técnica de estos dispositivos, puedes consultar la entrada sobre conmutador de red de capa 2 y capa 3 en Wikipedia, que ofrece una visión estructural del modelo OSI aplicado a estos equipos.
Cómo configurar un switch multicapa paso a paso
La configuración de un switch administrable con capacidades de capa 3 sigue una secuencia lógica que cualquier ingeniero de redes debe dominar. A continuación, el flujo básico para habilitar enrutamiento entre VLANs en un switch Cisco Catalyst como referencia, aplicable con variaciones a otros fabricantes.
- Crear las VLANs necesarias: Acceder al modo de configuración global y definir cada VLAN con su identificador numérico y nombre descriptivo (
vlan 10 / name CONTABILIDAD). - Asignar puertos a las VLANs: Configurar cada interfaz de acceso como
switchport mode accessy asignarla a su VLAN correspondiente (switchport access vlan 10). - Habilitar el enrutamiento IP: En el modo de configuración global, ejecutar el comando
ip routingpara activar la función de enrutamiento de capa 3 en el switch. - Crear las interfaces SVI: Definir una interfaz virtual para cada VLAN que requiera enrutamiento (
interface vlan 10), asignarle una dirección IP que será el gateway de esa VLAN y activarla conno shutdown. - Configurar rutas estáticas o protocolos dinámicos: Si la red tiene conectividad hacia el exterior, agregar una ruta estática hacia el router de salida o configurar OSPF/RIP según la complejidad del entorno.
- Verificar la conectividad: Usar
pingentre hosts de distintas VLANs y el comandoshow ip routepara confirmar que las rutas están activas en la tabla de enrutamiento del switch.
Errores frecuentes durante la configuración de VLAN en switches L3
Basándome en casos reales de implementación en redes corporativas mexicanas, los errores más comunes incluyen: olvidar ejecutar ip routing antes de crear las SVI, asignar la misma IP a dos SVI distintas, o no configurar correctamente los puertos trunk entre switches. Un puerto trunk mal configurado —sin incluir todas las VLANs requeridas— genera silencios de red difíciles de diagnosticar, especialmente en entornos con múltiples pisos o edificios. La verificación sistemática con show interfaces trunk y show vlan brief debería ser parte estándar de cualquier proceso de puesta en marcha.
Seguridad en la configuración del switch multicapa
Un switch L3 bien configurado debe incluir medidas de seguridad adicionales: Port Security para limitar el número de MACs por puerto, ACLs de capa 3 para controlar el tráfico entre VLANs, y el bloqueo del acceso a la VLAN de administración desde segmentos no autorizados. La norma IEEE 802.1X para autenticación de dispositivos también es compatible con los modelos de switch administrable de gama media y alta, añadiendo una capa de control de acceso muy valorada en sectores regulados como banca o salud.
Mitos y errores comunes al elegir un switch de capa 2 y capa 3
El mercado de switches está rodeado de afirmaciones que, aunque muy repetidas, no siempre corresponden a la realidad técnica. Identificar estos mitos evita decisiones de compra costosas y diseños de red ineficientes.
Mito 1: "Un switch L3 reemplaza completamente al router"
Este es, probablemente, el malentendido más extendido. Un switch de capa 3 NO reemplaza al router en todos los escenarios. Aunque puede enrutar tráfico entre VLANs con mayor eficiencia que un router en entornos LAN, carece de funciones WAN, NAT avanzado, inspección profunda de paquetes (DPI) y gestión de conexiones hacia internet. Pienso en ello como si fuera un intérprete multilingüe dentro de un edificio: traduce perfectamente entre departamentos internos, pero no puede representar a la empresa ante el exterior. Para el acceso a internet y la gestión del perímetro de seguridad, el router —o un firewall— sigue siendo necesario.
Mito 2: "Todo switch administrable es de capa 3"
Muchos switches gestionables operan exclusivamente en capa 2 con gestión de VLANs básica, sin ninguna capacidad real de enrutamiento IP. La gestión vía web o CLI no implica automáticamente capacidad de enrutamiento. Es fundamental revisar las especificaciones técnicas del equipo y buscar explícitamente soporte para ip routing, interfaces SVI y protocolos de enrutamiento dinámico antes de asumir que un switch administrable puede hacer enrutamiento inter-VLAN.
Por supuesto, también hay situaciones en que un switch L2 administrable es exactamente lo que se necesita. No toda red requiere enrutamiento local; a veces la simplicidad operativa tiene más valor que las capacidades avanzadas, especialmente cuando el equipo de IT es pequeño y los presupuestos de mantenimiento son ajustados.
Conclusión: elegir el switch correcto para tu red en 2026
El switch de capa 2 y capa 3 representa uno de los pilares tecnológicos de cualquier infraestructura de red corporativa moderna. La clave está en entender que no se trata de elegir el dispositivo más avanzado, sino el más adecuado para los requerimientos específicos de cada red. Un switch L2 resuelve con eficiencia los escenarios de acceso y segmentación simple; el switch L3 es indispensable cuando la red crece en complejidad, cuando múltiples VLANs necesitan comunicarse con baja latencia y cuando se requiere resiliencia mediante enrutamiento dinámico.
En 2026, la evolución hacia SD-LAN, la integración con plataformas de gestión centralizada y la adopción de redes Intent-Based hacen que comprender profundamente la diferencia capa 2 capa 3 sea más relevante que nunca. Ya seas un ingeniero de redes con años de experiencia o un estudiante de IT preparándose para su primera certificación CCNA, dominar estos conceptos es la base sobre la que se construye cualquier arquitectura de red empresarial sólida.
Preguntas frecuentes sobre switch de capa 2 y capa 3
Q: ¿Cuál es la diferencia principal entre un switch de capa 2 y uno de capa 3?
A: El switch de capa 2 toma decisiones de reenvío basadas en direcciones MAC y opera dentro de un mismo dominio de broadcast. El switch de capa 3 añade enrutamiento IP, permitiendo la comunicación entre diferentes VLANs o subredes sin necesidad de un router externo, con menor latencia y mayor rendimiento.
Q: ¿Necesito un switch de capa 3 si ya tengo un router en mi red?
A: Depende del volumen de tráfico inter-VLAN. Si tienes más de cinco VLANs que se comunican frecuentemente, el switch L3 descarga al router de esa función y mejora el rendimiento general. El router sigue siendo necesario para la gestión del acceso a internet y funciones WAN.
Q: ¿Qué protocolos de enrutamiento soporta un switch de capa 3?
A: Los switches L3 de gama media y alta soportan enrutamiento estático, RIP v1 y v2, OSPF y, en modelos avanzados, BGP. La compatibilidad varía según el fabricante y el modelo, por lo que conviene verificar las especificaciones técnicas antes de la compra.
Q: ¿Es verdad que todos los switches administrables tienen capacidades de capa 3?
A: No. Muchos switches administrables solo operan en capa 2 con gestión de VLANs básica. Para confirmar si un switch tiene capacidad de capa 3 real, busca soporte explícito para el comando ip routing, interfaces SVI y protocolos de enrutamiento dinámico en las especificaciones del fabricante.
Q: ¿Cuánto cuesta un switch de capa 3 en México en 2026?
A: Los precios varían ampliamente según el fabricante y las capacidades. Opciones de entrada como MikroTik CRS328 parten desde $6,500 MXN, mientras que switches Cisco Catalyst 9300 para entornos corporativos pueden superar los $120,000 MXN. La elección debe basarse en los requisitos técnicos y el costo total de propiedad, no solo en el precio inicial.
Más noticias


Línea directa de servicio:
400-838-8826
Teléfono:
+86-755-23706700
Correo electrónico:
sales@poeswitch.net
Dirección: 201A, Edificio B, Centro Zhonggang, Distrito Baoan, Ciudad de Shenzhen, China
Síguenos

Derechos de autor © 2025 Shenzhen Hi-Net Technology Co., Ltd. Todos los derechos reservados.